
 Daniel Wolfram

Eine massive Bitly-Schwachstelle betraf auch Burger King, Bill Gates und Justin Trudeau, bevor sie behoben wurde.

Laut CNN nutzten Unbefugte eine Schwachstelle in Bitly aus, einem beliebten Tool, das lange Webadressen in kurze Links umwandelt. Sobald alte Links abgelaufen waren, konnte jeder diese beanspruchen.
Prominente Konten wurden schnell zu Zielen für Hacker. Alte Beiträge von Donald Trump, Burger King, Bill Gates, Justin Trudeau und Mike Pence wurden alle gekapert, berichtete The Independent.
Obwohl die Links in echten Beiträgen auf Twitter eingebettet waren, wurde die soziale Plattform selbst nicht gehackt. Es gab keinen Einbruch in die Systeme der Website.
Golf-Beitrag leitet zu den Epstein-Akten um
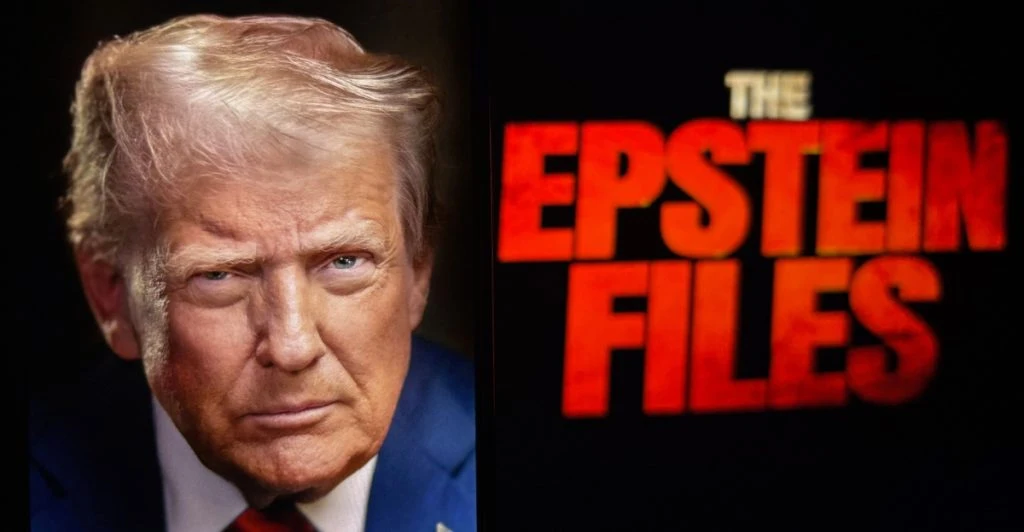
Ein Beitrag von Präsident Trump aus dem Jahr 2013 über seine schottischen Golfplätze leitete die Leser plötzlich auf eine Wikipedia-Seite über die Jeffrey-Epstein-Akten um.
Trump sah sich scharfer Kritik wegen seiner früheren Verbindungen zu dem verurteilten Sexualstraftäter Jeffrey Epstein ausgesetzt. Sein Name taucht Tausende Male im Archiv auf, und Gesetzgeber fordern zusammen mit Überlebenden immer noch ungeschwärzte Akten vom US-Justizministerium.
Burger King erlitt eine ähnlich verstörende Kaperung. Am 15. November beanspruchte jemand einen abgelaufenen Link aus einem Burger-King-Filialfinder-Beitrag von 2011 und leitete ihn auf eine Wikipedia-Liste von NS-Konzentrationslagern um.
Diese geänderten Links funktionieren inzwischen nicht mehr.
Bitly greift ein
Bis Sonntag hatte Bitly Maßnahmen ergriffen, um den Schaden einzudämmen. In einem Beitrag auf Twitter gab das Unternehmen zu, dass Unbefugte alte Web-Shortcuts missbraucht hatten.
„Heute Morgen haben wir ein Problem identifiziert, das es böswilligen Akteuren ermöglichte, bestimmte alte, inaktive Links umzufunktionieren, um Personen auf Inhalte umzuleiten, die nicht mit den ursprünglichen Beiträgen in Verbindung standen“, schrieb Bitly in den sozialen Medien.
„Wir haben die beteiligten Konten gesperrt und deaktivieren die betroffenen Links“, fügte Bitly hinzu. Das Trust-and-Safety-Team arbeitet nun daran, die Schwachstelle zu beheben und ähnliche Vorfälle in Zukunft zu verhindern.