
 Kenneth Glad

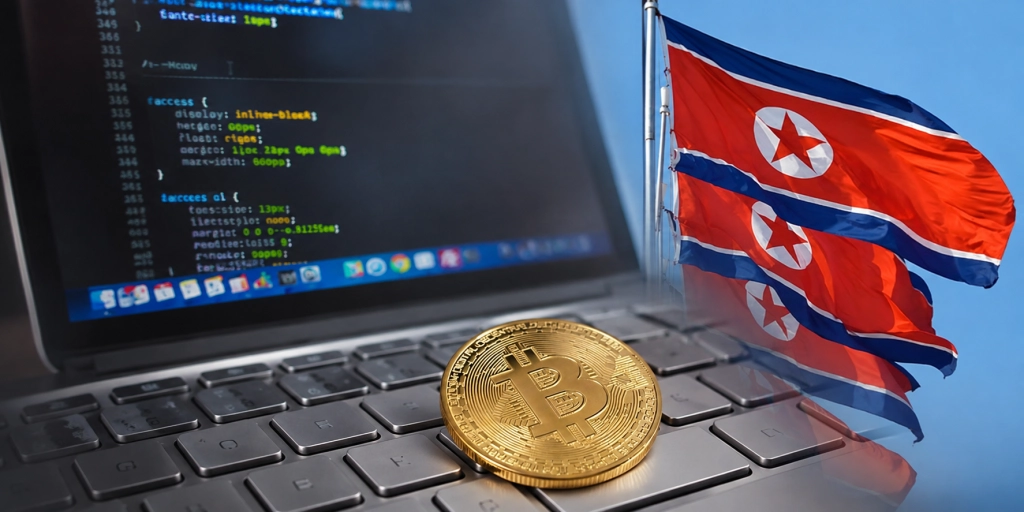
Als maskierte Diebe früher Banken überfielen, brauchten sie schnelle Autos und geladene Waffen. Heute finden die größten Raubüberfälle in völliger Stille statt. Die Täter sitzen Tausende von Kilometern entfernt und kommen dabei nicht einmal ins Schwitzen.
Ende Oktober verlor die Kryptowährungsbörse Binance innerhalb von nur 20 Minuten 6,36 Milliarden US-Dollar. Es war der größte digitale Raubüberfall, der jemals verzeichnet wurde. Das FBI und Analysten von TRM Labs machten Nordkorea und dessen Hackereinheit TraderTraitor rasch dafür verantwortlich.
Andere Analyseunternehmen wie Chainalysis und Elliptic stützten diese Einschätzung. Pjöngjang bestreitet regelmäßig, staatlich geförderte Cyberkriegsführung zu betreiben. Dennoch haben Behörden nordkoreanische Hacker mit früheren Diebstählen in Milliardenhöhe in Verbindung gebracht, darunter ein Angriff auf Bybit im Jahr 2025, bei dem 1,5 Milliarden US-Dollar erbeutet wurden, wie The Conversation berichtet.
Diese digitalen Überfälle geschehen nicht zufällig. Das Land begann bereits in den 1980er-Jahren mit dem Aufbau seiner technologischen Infrastruktur. Jahre später führte die Führung verpflichtenden Computerunterricht für alle jüngeren Schüler ein.
Zum Codeknacken erzogen
Das Regime identifiziert begabte Kinder frühzeitig. Schüler mit einer Begabung für Mathematik und Naturwissenschaften erhalten an Eliteschulen in der Hauptstadt eine spezialisierte Ausbildung. Anschließend wechseln sie in Universitätsprogramme mit Verbindungen zum Militär.
Berichte aus dem Jahr 2024 deuten darauf hin, dass Nordkorea etwa 8.400 Cyberspezialisten ausgebildet hatte. Die frühen Operationen zielten vor allem darauf ab, Chaos anzurichten. Der DarkSeoul-Angriff im Jahr 2013 und die weltweit verbreitete WannaCry-Schadsoftware im Jahr 2017 sollten Systeme lahmlegen und Angst in der Bevölkerung verbreiten.
Inzwischen steht bei den Operationen der finanzielle Gewinn im Vordergrund. Jahrzehntelange harte internationale Sanktionen haben die Ressourcen des Landes erschöpft und die Führung in eine verzweifelte Suche nach Geld getrieben. Hacker sollen diese finanzielle Lücke schließen.
Finanzierung einer nuklearen Zukunft
Bis 2024 machten digitale Operationen etwa 50 Prozent der nach Nordkorea fließenden Devisen aus, wie aus Schätzungen eines Expertengremiums der Vereinten Nationen hervorgeht. Es steht viel auf dem Spiel. Ein namentlich nicht genanntes Mitglied des Gremiums erklärte, dass die gestohlenen Gelder „40 % der Massenvernichtungswaffenprogramme“ des Landes finanzieren.
Diese Angriffe zu stoppen, bleibt äußerst schwierig. Ermittler haben Mühe, gestohlene Gelder über Ländergrenzen hinweg zurückzuverfolgen. Strafverfolgungsbehörden können nicht ohne ausdrückliche Genehmigung in einem anderen Hoheitsgebiet Server beschlagnahmen oder die Herausgabe von Daten verlangen.
Regierungen und private Unternehmen bemühen sich um einen verstärkten Informationsaustausch. Sie wollen verhindern, dass nordkoreanische IT-Fachkräfte mit gefälschten Identitäten in sensible Finanznetzwerke eindringen. Solange sich die globalen Abwehrmaßnahmen nicht verbessern, werden die milliardenschweren digitalen Raubüberfälle jedoch wahrscheinlich weitergehen.