Nicolai Haugsted
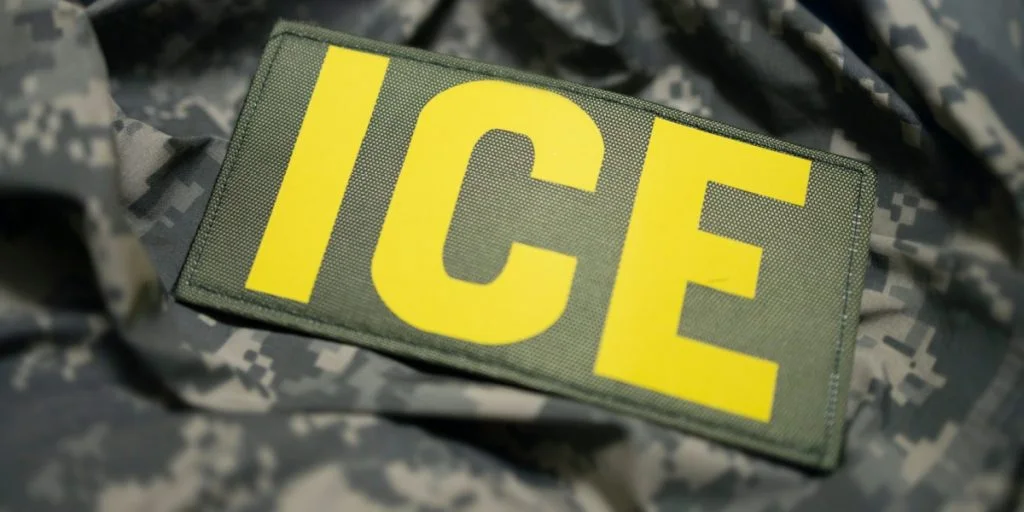
Trumps Bemühungen, die Anonymität föderaler Einwanderungsagenten zu wahren, erleiden einen schweren Rückschlag nach einer massiven angeblichen Datenpanne.

Die verschärfte Einwanderungspolitik von Donald Trump hat die Bundesbeamten der Strafverfolgungsbehörden einer intensiven öffentlichen Prüfung unterzogen, insbesondere da die Regierung die Abschiebungsoperationen in den gesamten Vereinigten Staaten weiter ausweitet.
Das Ministerium für Innere Sicherheit (Department of Homeland Security, DHS) hat seine Entscheidung verteidigt, die Identitäten der an der Einwanderungsdurchsetzung beteiligten Beamten geheim zu halten. Es argumentiert, dass die Mitarbeiter aufgrund ihrer Arbeit zunehmenden Bedrohungen ausgesetzt seien.
Doch die Bemühungen des Ministeriums, sein Personal vor öffentlicher Identifizierung zu schützen, könnten nun einen schweren Rückschlag erleiden.
Laut Straight Arrow News behauptet eine Hackergruppe, eine enorme Sammlung interner Regierungsunterlagen erhalten zu haben, die Informationen über Zehntausende Bundesbedienstete enthalten.


Ein am Mittwoch von Straight Arrow News veröffentlichter Bericht besagt, dass die angebliche Datenpanne fast 42.000 Mitarbeiter des Ministeriums für Innere Sicherheit betrifft, darunter auch Personal, das an Trumps Einwanderungsdurchsetzungsoperationen beteiligt ist.
Die durchgesickerten Informationen sollen Namen, Kontaktdaten und Aufgaben der Mitarbeiter umfassen, was Fragen zu den Cybersicherheitsschutzmaßnahmen des Ministeriums und den potenziellen Folgen für seine Belegschaft aufwirft.
Hacker behaupten, Tausende von Bundesagenten enttarnt zu haben
Die Gruppe, die die Verantwortung für sich beansprucht, nennt sich „Department of Peace“.
Laut Straight Arrow News haben die Hacker auf eine interne DHS-Datenbank zugegriffen, die Datensätze von etwa 42.000 Mitarbeitern enthält.
Das entspricht etwa einem Fünftel der Belegschaft des Ministeriums.
Die Informationen sollen Namen, Telefonnummern, E-Mail-Adressen und Beschreibungen der Aufgaben der Mitarbeiter umfassen.
Personal von Immigration and Customs Enforcement (ICE) und Customs and Border Protection (CBP) gehören zu denjenigen, deren Details in dem Material auftauchen.
Die gemeldete Datenpanne erstreckt sich auch über die Behörden hinaus, die am engsten mit Einwanderungsverhaftungen und Abschiebungen verbunden sind.
Die Datensätze sollen Mitarbeiter umfassen, die für Homeland Security Investigations, die Cybersecurity and Infrastructure Security Agency und US Citizenship and Immigration Services arbeiten.
Straight Arrow News gab an, das Material über die Schweizer Hackerin maia arson crimew und Distributed Denial of Secrets, eine gemeinnützige Organisation, die geleakte Informationen archiviert, erhalten zu haben.
Die genauen Umstände des angeblichen Eindringens bleiben unklar, einschließlich des Zeitpunkts des Datenbankzugriffs und wie die Hacker die Informationen erlangten.
Eine unabhängige Verifizierung des vollständigen Datensatzes wurde in der Berichterstattung nicht festgestellt.
Das Leck könnte Bemühungen zur Geheimhaltung von Agentenidentitäten untergraben
Die gemeldete Offenlegung erfolgt inmitten einer anhaltenden Debatte über Transparenz und Rechenschaftspflicht innerhalb der föderalen Einwanderungsdurchsetzung.
Das DHS hat die Praxis, die Identitäten von Beamten geheim zu halten, wiederholt verteidigt, insbesondere nach kontroversen Operationen, bei denen Vorwürfe über exzessive Gewalt aufkamen.
Agenten sind auch häufig bei Einwanderungsverhaftungen mit Gesichtsbedeckungen aufgetreten.
Regierungsvertreter argumentieren, dass solche Vorsichtsmaßnahmen notwendig seien, um Mitarbeiter und ihre Familien vor Belästigung, Bedrohungen und potenzieller Gewalt zu schützen.
Kritiker haben jedoch die Frage aufgeworfen, ob die Geheimhaltung der Identitäten von Beamten es schwieriger macht, Rechenschaftspflicht herzustellen, wenn Durchsetzungsoperationen zu schweren Verletzungen oder Todesfällen führen.
Die angebliche Datenpanne fügt dieser Meinungsverschiedenheit eine weitere Dimension hinzu.
Wenn die Informationen authentisch und ausreichend detailliert sind, könnten Ermittler und Journalisten in der Lage sein, Personal zu identifizieren, deren Namen zuvor in der öffentlichen Berichterstattung zurückgehalten wurden.
Gleichzeitig birgt die Offenlegung persönlicher Details von Bundesbediensteten potenzielle Sicherheitsrisiken, insbesondere für Personen, die an sensiblen Ermittlungen oder verdeckten Operationen beteiligt sind.
Datensätze sollen Beamte umfassen, die an tödlichen Schießereien beteiligt waren
Straight Arrow News berichtete, dass ihre Untersuchung des Materials Einträge identifizierte, die mit Bundesbeamten in Verbindung gebracht werden, die in kontroverse Vorfälle während Trumps zweiter Amtszeit verwickelt waren.
Darunter waren zwei Beamte der Zoll- und Grenzschutzbehörde, die mit der tödlichen Erschießung des Demonstranten Alex Pretti in Minneapolis im Januar in Verbindung gebracht wurden.
Das Medium berichtete, Datensätze gefunden zu haben, die den beiden an dem Vorfall beteiligten Beamten entsprechen.
Eine Suche nach dem Agenten, der angeblich für die tödliche Erschießung der Demonstrantin Renee Good verantwortlich war, ergab jedoch keinen passenden Eintrag.
Das Fehlen eines bestimmten Mitarbeiters im Material bedeutet nicht unbedingt, dass diese Person nie in DHS-Datensätzen enthalten war.
Es könnte Einschränkungen im Datensatz, Unterschiede in der Aktenführung oder die Art und Weise, wie Informationen organisiert wurden, widerspiegeln.
Die gemeldeten Ergebnisse zeigen dennoch, warum die angebliche Datenpanne die Aufmerksamkeit von Journalisten und Organisationen auf sich ziehen könnte, die föderale Strafverfolgungsoperationen untersuchen.
Die Schießereien in Minneapolis haben bereits erhebliche Kontroversen über die Taktiken der Einwanderungsdurchsetzung und den Umgang der Regierung mit Ermittlungen ausgelöst.
Hacker bezeichnen das Leck als großen Durchbruch
Die mit der Datenfreigabe verbundenen Personen haben deren potenzielle Bedeutung für die Untersuchung der internen Struktur der Heimatschutzbehörde betont.
Die Schweizer Hackerin maia arson crimew beschrieb das Material als ungewöhnlich umfangreich.
„Dieser Datensatz ist sowohl in Bezug auf Größe als auch auf Auswirkungen massiv“, sagte crimew.
Die Hackerin charakterisierte die Informationen auch als „einen kompletten Game Changer für jeden, der das DHS untersucht, da sie die Identifizierung von Agenten und deren Befehlsketten vereinfachen“.
Dem Bericht zufolge enthält die Datenbank organisatorische Kategorien, die mit verdeckten und geheimen Operationen verbunden sind.
Solche Klassifizierungen könnten potenziell aufzeigen, wie Personal in sensiblen Bereichen des Ministeriums verteilt ist.
Emma Best, Mitbegründerin von Distributed Denial of Secrets, argumentierte ähnlich, dass das Material Einblicke in die Beamten geben könnte, die für die Gestaltung und Umsetzung der Einwanderungspolitik verantwortlich sind.
Best sagte, die Aufzeichnungen identifizierten „viele der Architekten und Treiber der DHS-Politik“.
Die Organisation behauptete auch, dass die Informationen Licht auf das Personal werfen könnten, das verdeckte Operationen und die „ständig eskalierenden Überführungs- und Abschiebungsprogramme“ der Regierung überwacht.
Diese Einschätzungen stammen von Personen, die an der Beschaffung oder Verbreitung des Materials beteiligt waren, und sollten als deren Charakterisierung seiner Bedeutung verstanden werden.
Hacker verweisen auf Warnung des Heimatschutzministers
Der Zeitpunkt des gemeldeten Eindringens bleibt ungewiss.
Ein Sprecher der Hackergruppe brachte den Vorfall jedoch mit Äußerungen in Verbindung, die zuvor von Heimatschutzminister Markwayne Mullin gemacht wurden.
Am 17. Juli soll Mullin gesagt haben, er „drehe die Hitze auf“ nach einer Reihe kontroverser Schießereien, an denen Bundesbeamte beteiligt waren.
Der Sprecher der Hacker bezog sich anschließend auf diese Bemerkungen, als er über die Datenpanne sprach.
„Das passiert ICE, wenn Sie das tun“, sagte der Sprecher.
Die Aussage deutet darauf hin, dass die Gruppe ihre Handlungen als Reaktion auf die Einwanderungsdurchsetzungspolitik der Regierung verstand.
Die Bemerkungen legen jedoch nicht fest, wann das Eindringen erfolgte oder ob Mullins Kommentare die Operation direkt beeinflussten.
Eine detaillierte öffentliche Erklärung der angeblichen Hackermethoden war in dem Bericht nicht enthalten.
Heimatschutzministerium sieht sich Fragen zur Cybersicherheit gegenüber
Der gemeldete Vorfall wirft Bedenken auf, die über die Einwanderungspolitik der Regierung hinausgehen.
Das DHS ist für den Schutz der Vereinigten Staaten vor einer Vielzahl von Sicherheitsbedrohungen verantwortlich, einschließlich Cyberangriffen auf kritische Infrastrukturen und Regierungssysteme.
Das Ministerium überwacht auch die Cybersecurity and Infrastructure Security Agency, die eine zentrale Rolle dabei spielt, Bundesbehörden und private Organisationen bei der Abwehr digitaler Bedrohungen zu unterstützen.
Eine Datenpanne, die Zehntausende von Mitarbeiterdatensätzen betrifft, würde daher ein erhebliches Sicherheitsrisiko für eine Organisation mit umfangreichen Cybersicherheitsaufgaben darstellen.
Die potenziellen Risiken umfassen gezielte Belästigung, Phishing-Versuche, Identitätsbetrug und Versuche, Personal zu identifizieren, das an sensiblen Regierungsoperationen beteiligt ist.
Nicht jeder in den Aufzeichnungen aufgeführte Mitarbeiter wäre notwendigerweise dem gleichen Grad an Offenlegung oder Risiko ausgesetzt.
Dennoch macht das gemeldete Ausmaß des Vorfalls die Reaktion des Ministeriums besonders wichtig.
Laut Straight Arrow News hatten DHS, ICE und CBP nicht sofort auf Anfragen zur Stellungnahme reagiert.
Ohne eine offizielle Antwort bleiben wichtige Fragen unbeantwortet, darunter, ob das Ministerium das Eindringen bestätigt hat, ob betroffene Mitarbeiter benachrichtigt wurden und welche Schritte unternommen werden, um eine weitere Offenlegung zu verhindern.